
централизованный контроль и управление доступом к доверенным сетевым зонам корпоративной инфраструктуры
Возможности
NAC Dallas Lock — программный комплекс, реализующий централизованный контроль и управление доступом к доверенным сетевым зонам корпоративной инфраструктуры. Предназначен для обеспечения защищённого подключения конечных устройств (как стационарных, так и мобильных) к доверенным сегментам корпоративной сети.
Сведения о включении в государственные реестры
В настоящее время программный комплекс NAC Dallas Lock находится на сертификационных испытаниях.
Соответствие требованиям ФСТЭК России
В настоящее время программный комплекс NAC Dallas Lock находится на сертификационных испытаниях.
НАЗНАЧЕНИЕ NAC DALLAS LOCK
|
Защита информации в автоматизированных системах до класса защищенности 1Г включительно Руководящий документ |
|
Защита информации в информационных системах 1 уровня защищенности персональных данных Руководящий документ |
|
Защита информации в государственных информационных системах 1 класса защищенности Руководящий документ |
|
Защита информации в автоматизированных системах управления производственными итехнологическими процессами на критически важных объектах, потенциально опасных объектах,а также объектах, представляющих повышенную опасность для жизни и здоровья людей и дляокружающей природной среды, 1 класса защищенности Руководящий документ |

|
Защита информации в значимых объектах критической информационной инфраструктуры (КИИ) до 1 категории значимости Руководящий документ |
СХЕМА ИСПОЛЬЗОВАНИЯ
Аутентификация и авторизация. Каждое устройство проходит проверку подлинности перед подключением через Сервер авторизации.
Проверка состояния устройства. Агент ЕЦУ отправляет в ЕЦУ Dallas Lock отчёт о соответствии устройства корпоративной политике безопасности (установленное ПО, конфигурация, целостность системы)1.
Управление доступом. ЕЦУ Dallas Lock назначает устройству уровень доступа в пределах одной из доверенных зон, выдаёт IP-адрес из соответствующего пула.
Карантин и исправление. Устройства, не прошедшие проверку политик, могут быть изолированы до устранения нарушений1.
1. Функциональная возможность будет доступна в следующем релизе.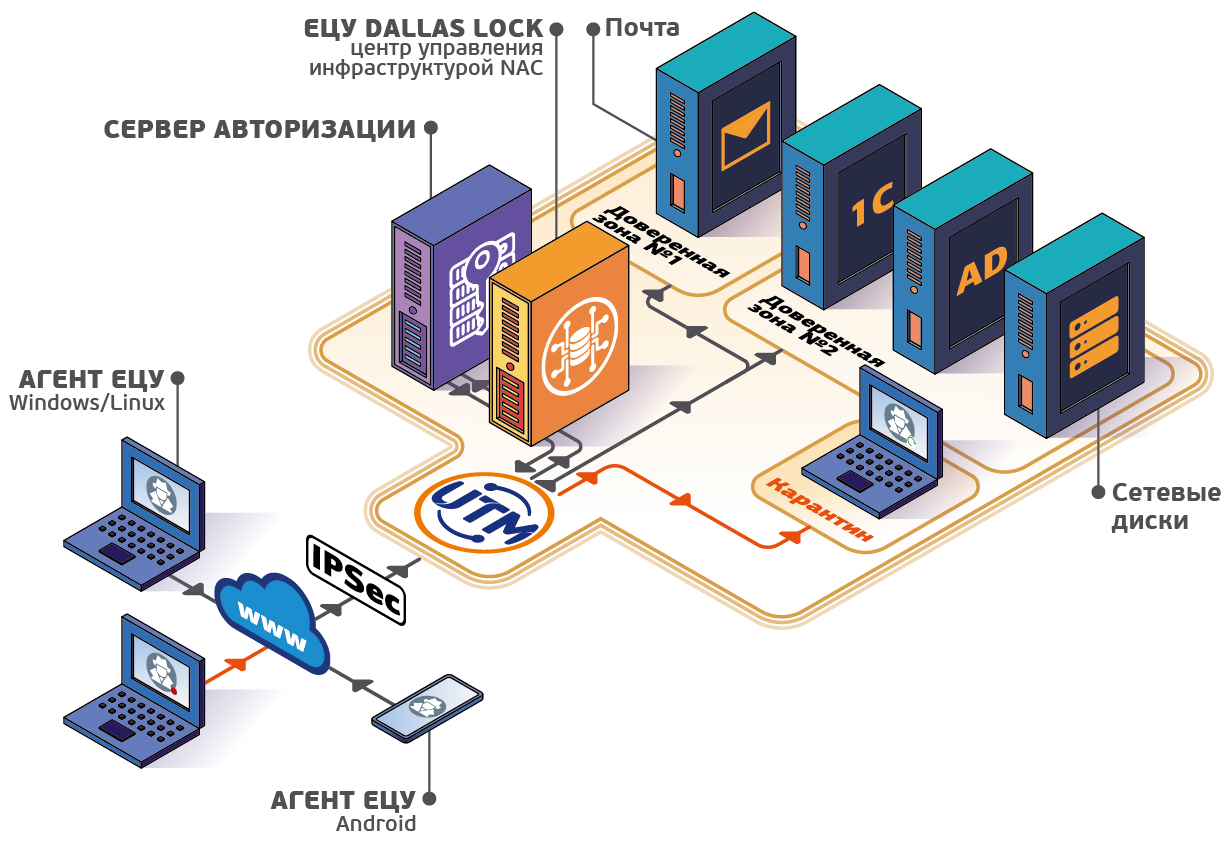
ОСНОВНЫЕ СЦЕНАРИИ ИСПОЛЬЗОВАНИЯ NAC DALLAS LOCK
Защита периметра от неавторизованных устройств. Только устройства с корректным профилем сетевого доступа и аутентификацией через Сервер авторизации получают доступ в защищённый контур.
Сегментация доступа. Разные категории пользователей (сотрудники, подрядчики, администраторы) получают доступ только к строго определенному набору ресурсов, с автоматическим назначением IP из выделенного пула.
Контроль мобильных устройств. Администратор безопасности в реальном времени видит статус всех подключенных Android-устройств (Подключен/Отключен/Ожидает подключения), их IP-адреса и назначенные доверенные зоны. В случае утери устройства или увольнения сотрудника администратор может в один клик выполнить действие «Запретить доступ». Система принудительно разорвет IPsec-соединение, а авторизационные данные на Сервере авторизации будут удалены. Даже если на устройстве сохранился профиль доступа, подключиться с него больше невозможно.
Ответим на любые вопросы по продукту
Получить консультациюОбзор нового решения — NAC Dallas Lock
Документация
 274 Kб |
Общие сведения о назначении
WAF Dallas Lock |


- После установки сервисов под защиту WAF пропал доступ к ресурсам (Forbidden 403)
- Ошибка 429: «Too many requests» при переходе на защищаемый ресурс
- Какую максимальную пропускную способность имеет WAF Dallas Lock?
- Возможно ли развернуть WAF не на границе сети, а, например, за уже существующим межсетевым экраном? Обязательно ли требование по использованию нескольких сетевых интерфейсов?
- На каких уровнях модели OSI работает WAF? Может ли он защитить от DoS/DDoS и Flood атак?
Полный список вопросов и ответов по NAC Dallas Lock
Перейти в Базу знанийКомпоненты
|
КОМПОНЕНТ |
РОЛЬ |
ОСНОВНЫЕ ФУНКЦИИ |
ЕЦУ Dallas Lock |
Централизованное управление |
|
WAF Dallas Lock |
Шлюз |
|
Сервер авторизации |
Управление доступом |
|
|
|
Клиент |
|
 Агент ЕЦУ Windows/Linux
 Агент ЕЦУ Android
Обновления
В настоящее время выпущена первая версия комплекса NAC Dallas Lock. Новая версия комплекса планируется к выпуску в декабре 2026 г.
Сертификаты
В настоящее время программный комплекс NAC Dallas Lock находится на сертификационных испытаниях.
Системные требования
Агент ЕЦУ Windows
Windows 10, 11; Windows Server 2016, 2019, 2022, 2025
Агент ЕЦУ Android
Android 8 и выше. Архитектуры: armeabi-v7a, arm64-v8a, x86, x86_64
Агент ЕЦУ Linux
Debian 10.х, 11.х, 12.х; Ubuntu 18.04, 20.04, 22.04, 24.04; Astra Linux Common Edition (Орел) 2.12; Astra Linux Special Edition (Смоленск) 1.6, 1.7, 1.8; Альт Рабочая Станция 9.х, 10.x, К 10.x; Альт Сервер 9, 10.x; Альт 8 СП релиз 10 (Рабочая Станция, Сервер); РЕД ОС 7.3 Муром; РЕД ОС 8; ROSA FRESH DESKTOP 12; МСВСфера АРМ 9.
Сервер авторизации
Debian 10.х, 11.х, 12.х; Ubuntu 18.04, 20.04, 22.04, 24.04; Astra Linux Special Edition (Смоленск) 1.7, 1.8; Альт Рабочая Станция 10.x, К 10.x, 11.1; Альт Сервер 10.x; Альт 8 СП релиз 10 (Рабочая Станция, Сервер); РЕД ОС 7.3 Муром; РЕД ОС 8; МСВСфера АРМ 9; МСВСфера Сервер 9.
